


Maria Gonzalez
Sócia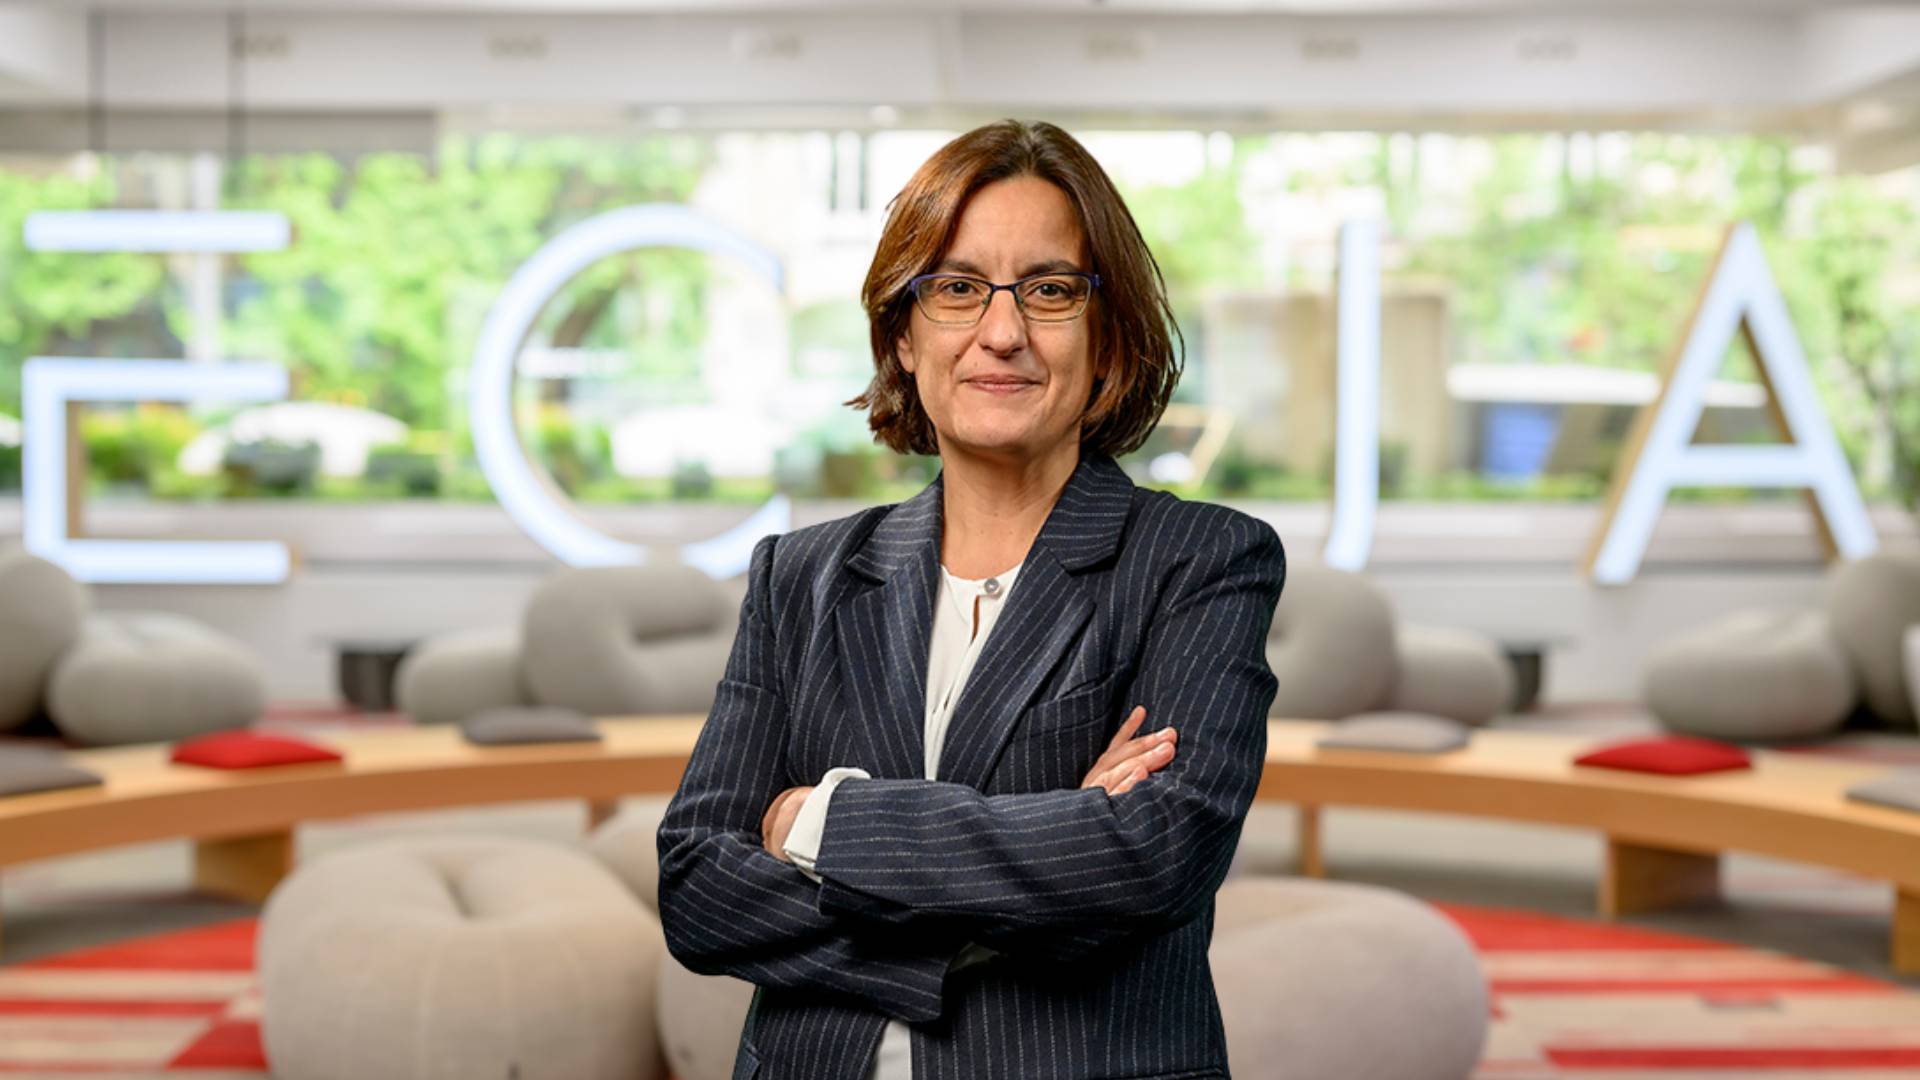
A Maria é uma advogada especializada em conformidade regulamentar em ambientes tecnológicos, com experiência em privacidade, cibersegurança e conformidade informática.
Desde 2002, tem desenvolvido a sua carreira profissional em sociedades, consultoras e empresas, sempre focada na privacidade, cibersegurança e conformidade regulamentar. Iniciou a sua carreira com um projeto empreendedor na Manaca Consulting e mais tarde integrou a equipa de consultoria jurídica da SIA, onde, como advogada sénior, assessorou grandes entidades do setor público e privado em matérias de segurança e compliance durante quase cinco anos. Em 2012, ingressou pela primeira vez na ECIJA como associada sénior e, após uma passagem pela Línea Direta Aseguradora como in-house counsel, regressou em 2018 ao escritório, sendo promovida a sócia em 2019. Atualmente
Serviços relacionados
- Cibersegurança
- Compliance
- Privacidade e proteção de dados
- Tecnologia, Meios de Comunicação Social e Telecomunicações (TMT)
Insights relacionados
A Agência Estatal de Administração Tributária («AEAT»), através da sua resolução publicada em abril intitulada «Utilização pessoal do Cl@ve e prevenção de práticas de intermediação não autorizadas», reforça a sua posição relativamente à natureza pessoal e intransmissível do sistema Cl@ve e questiona expressamente os modelos em que terceiros intervêm na utilização das credenciais dos cidadãos para aceder aos serviços da administração pública.
Este acórdão é particularmente significativo em duas perspectivas - proteção de dados e direito do trabalho - uma vez que define os limites do controlo dos empregadores sobre os dispositivos pessoais e reforça os requisitos de conformidade para as empresas com políticas BYOD (Bring Your Own Device).
A AEPD multou uma empresa por obrigar os trabalhadores a instalar aplicações nos seus telemóveis pessoais, violando assim os princípios da minimização dos dados, da base legal e da informação ao trabalhador.
